等距视角下的网络数据安全 从服务器室到端侧设备的全链路防护
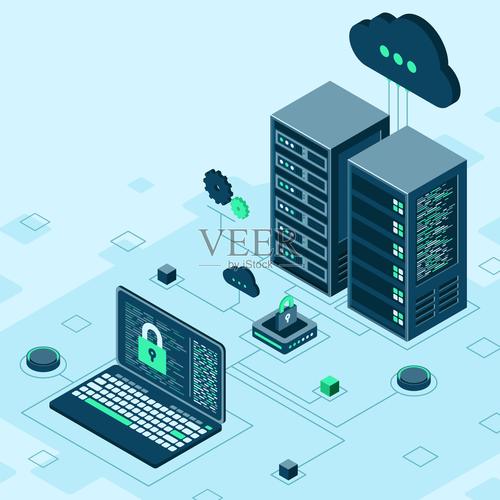
在数字化转型加速的今天,网络数据安全与互联网安全已不再局限于单一设备或单点防护,而是演变为一个融合基础设施、传输通道与终端环境的系统性工程。当我们以等距(Isometric)视角审视这一领域时,服务器室、受保护的集线器与笔记本电脑之间的层次关系变得清晰可见——这正是互联网安全服务的核心逻辑:在复杂拓扑中构建可信、可控、可观测的防护链条。
一、服务器室:数据安全的重力中心
服务器室是网络数据的汇聚点,也是攻击者眼中价值最高的目标之一。以等距视角观察,机柜、交换机与存储阵列呈现出规整的几何布局,这种可视化抽象帮助安全团队从空间维度理解资产分布与访问路径。在物理层面,服务器室需要严格的门禁、环境监控与冗余供电;在逻辑层面,则依赖微分段、访问控制列表与入侵检测系统。服务器室的安全策略强调“最小权限”与“纵深防御”——即便某一层被突破,攻击者也无法轻易横向移动至核心数据区。互联网安全服务在此扮演基础支撑角色,通过持续漏洞扫描、配置基线核查与流量镜像分析,确保服务器室始终处于可验证的安全状态。
二、受保护的集线器:可信传输的枢纽节点
集线器(Hub)在传统网络中常被视为简单的物理层设备,但在现代安全架构中,“受保护的集线器”被赋予了更丰富的内涵——它可以是加密流量汇聚点、安全隔离装置或零信任网关的前置组件。其核心职责是撮合“被认证的终端”与“被授权的服务”,在数据离开服务器室、进入终端之前完成策略校验。在等距概念图中,集线器居中连接两侧,象征着控制平面与数据平面的交汇。互联网安全服务对集线器的保护体现为:启用端口安全与MAC地址绑定、部署流量清洗与异常行为检测、强制传输加密(如IPsec或TLS隧道终止)。集线器还需具备日志审计与链路冗余能力,避免成为单点故障或被突破后的隐身跳板。受保护的集线器不仅是数据中继,更是信任判定的关口。
三、端侧笔记本:安全防线的最后边界
笔记本电脑等移动终端承载着用户交互与业务处理的第一现场,其安全状况直接影响整个网络的免疫力。在等距视角下,笔记本与服务器室遥相呼应,通过受保护的集线器形成一条完整的访问链路。端侧安全强调“设备可信、身份可信、行为可信”:设备层面需启用磁盘加密、固件完整性度量与EDR(终端检测与响应)代理;身份层面依赖多因素认证与设备证书;行为层面则通过持续态势评估决定是否允许接入。互联网安全服务在此延伸为云端安全托管能力,例如远程策略下发、威胁情报同步与自动化隔离响应。笔记本作为数据消费与产生的边缘节点,其安全策略必须与服务器室策略保持一致性,避免出现“强中心、弱端点”的短板效应。
四、全链路协同:互联网安全服务的整合价值
将服务器室、受保护的集线器与笔记本纳入同一等距概念视图,本质上是强调“端到端安全服务”的整合思维。互联网安全服务不再按设备种类孤立交付,而是以数据流为主线,提供覆盖“存储—传输—使用”全环节的保险:在服务器室强化主机与数据安全,在集线器强化连接控制与流量监测,在笔记本强化端点防护与访问合规。三者之间的协同依赖于统一策略中心、集中日志平台与自动化编排工具,使安全运营从被动响应转向主动闭环。唯有如此,等距图上的每个节点才能相互支撑,形成真正的安全生态系统,而非彼此割裂的防御孤岛。
如若转载,请注明出处:http://www.qygqtf.com/product/35.html
更新时间:2026-11-01 21:24:09